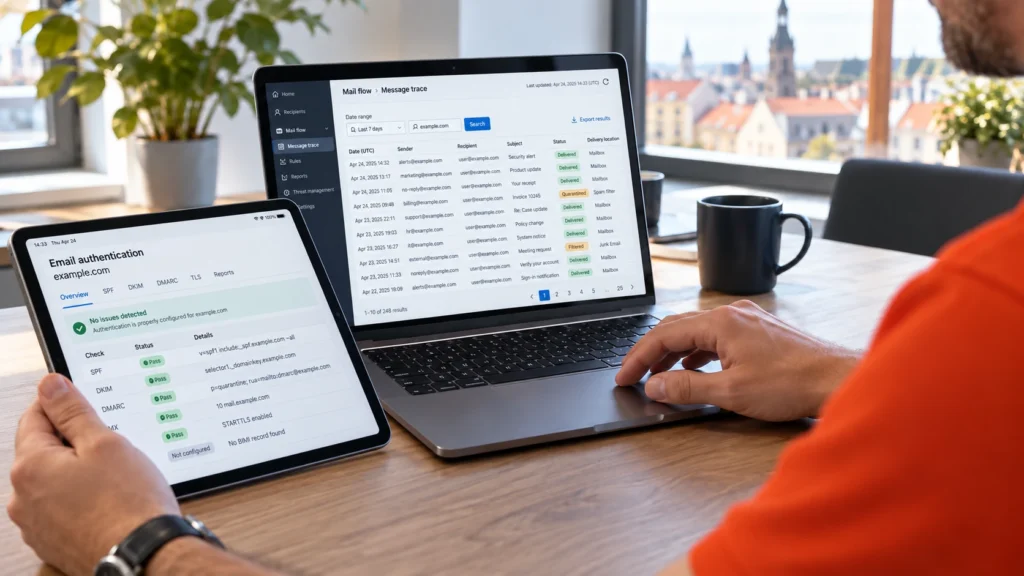
SPF, DKIM en DMARC maken het gebruik van uw afzenderdomein beter controleerbaar. Ze vervullen verschillende taken. Samen helpen ze ontvangende systemen onderscheid te maken tussen toegestane verzendroutes en misbruik van een domein.

SPF: is de verzendbron toegestaan?
Een SPF-record noemt de verzendbronnen die voor een domein zijn toegestaan. De controle betreft vooral het domein van de technische envelopafzender, oftewel MAIL FROM. Dit kan afwijken van het afzenderadres dat zichtbaar is in het e-mailprogramma. Een geslaagde SPF-controle alleen bevestigt daarom nog niet het zichtbare From-domein.
DKIM: kan de handtekening worden gecontroleerd?
DKIM koppelt een bericht via een cryptografische handtekening aan een ondertekeningsdomein. De ontvanger controleert de publieke sleutel in DNS en de ondertekende delen van het bericht. Dit bevestigt noch de persoon achter het afzenderaccount, noch de juistheid van de inhoud. Verschillende verzendplatforms kunnen verschillende sleutels gebruiken.
DMARC: sluit de controle aan op het zichtbare domein?
DMARC legt de relatie met het domein in het zichtbare From-veld. Minstens één methode moet slagen en de vereiste domeinrelatie hebben: SPF of DKIM. Deze overeenstemming heet alignment. Beide methoden goed instellen blijft verstandig, ook al is voor een geslaagd DMARC-resultaat één voldoende.
Een gepubliceerd beleid beschrijft de gewenste behandeling wanneer de vereiste authenticatie ontbreekt. Ontvangende systemen passen ook hun eigen beoordeling toe. Een geslaagd DMARC-resultaat is daarom geen algemeen keurmerk voor een bericht.
Beginnen met de werkelijke verzendroutes
Microsoft 365 of Google Workspace vormen vaak slechts een deel van het geheel. Ook nieuwsbrieven, websiteformulieren, ticketsystemen, ERP, scanners en monitoring kunnen berichten versturen. Deze bronnen worden eerst geïnventariseerd en met de verantwoordelijke personen afgestemd.
Daarna worden SPF en DKIM passend ingesteld, rapporten geanalyseerd en een geschikt DMARC-beleid stapsgewijs getest. Doorsturen en mailinglijsten verdienen daarbij extra aandacht. Zo worden effecten op legitieme verzending zichtbaar voordat regels worden aangescherpt.
Wijzigingen inzichtelijk houden
Nieuwe platforms, dienstverleners en domeinen horen bij hetzelfde onderhoudsproces. DAXS ondersteunt de inventarisatie, DNS-configuratie, analyse en afgestemde invoering. Omvang en doorlopend beheer worden passend bij uw omgeving afgesproken.
Communicatie en e-maildiensten bekijken · Doorlopende IT-ondersteuning · E-mailbeveiliging bespreken
Technische bronnen: SPF – RFC7208, DKIM – RFC6376 en DMARC – RFC9989.