Een firewallupdate raakt vaak meer dan de beheerinterface. Sophos Firewall 22 brengt nieuwe functies en concrete compatibiliteitsvoorwaarden. Controleer vóór de installatie welke versie op welk platform draait en welke verbindingen na de herstart moeten werken.
De uitgangssituatie bepaalt de mogelijke route
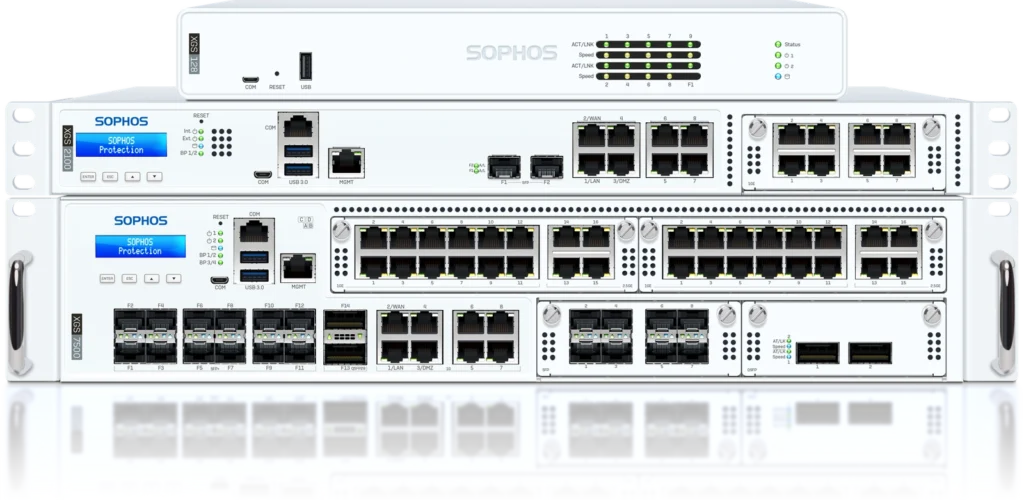
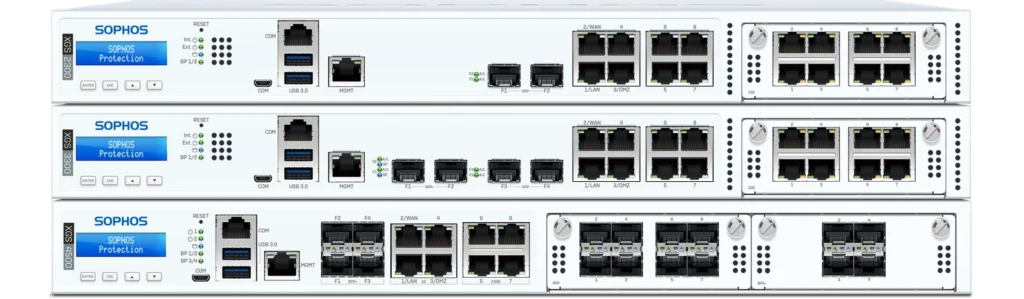
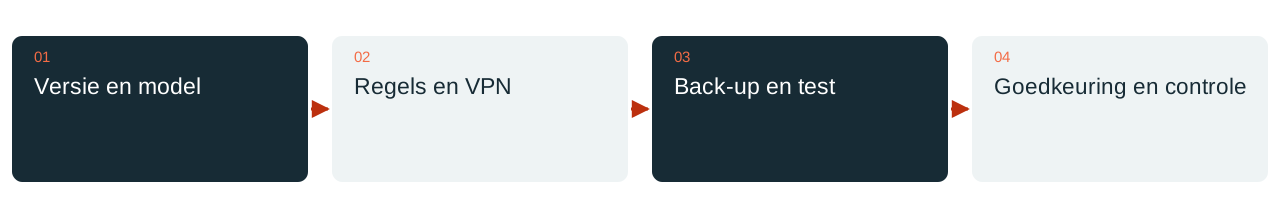
De releaseopmerkingen voor SFOS 22 sluiten XG- en SG-hardware uit als ondersteunde doelplatforms. Ook is niet elke overstap van een nieuwere onderhoudsversie uit een oudere reeks naar elke uitgave van versie 22 toegestaan. De gecontroleerde combinatie van uitgangsbuild en doelbuild telt; een hoger versienummer is op zichzelf geen goedgekeurd upgradepad.
Voor virtuele en software-installaties kunnen ook eisen aan schijfruimte en partities gelden. Een nieuwe functie is daarom geen reden om een ongeschikte route te forceren. Eerst worden platform, licentie- en supportrechten, uitgangsversie en actuele compatibiliteitsmatrix samen beoordeeld.
Nieuwe controlefuncties in context plaatsen
SFOS 22 GA introduceert onder meer een firewall-healthcheck en betere traceerbaarheid van configuratiewijzigingen. Die bevindingen kunnen de beoordeling ondersteunen. Ze vervangen noch kennis van het concrete netwerk, noch de beslissing of een voorgestelde wijziging bij de applicaties en toegangsregels past.
Voor acceptatie is een korte lijst van bijzonder belangrijke diensten vaak nuttiger dan het algemene oordeel “actueel”. Denk aan externe toegang, vestigingen, gepubliceerde applicaties, naamomzetting en de daadwerkelijk gebruikte beheerpaden. Verantwoordelijken krijgen vooraf te horen wanneer en hoe zij deze functies testen.
VPN’s en oudere tegenpartijen apart controleren
De releaseopmerkingen van versie 22 beschrijven gewijzigd gedrag bij policy-based IPsec. Ook oudere UTM-tegenpartijen en RED-modellen zijn niet willekeurig met nieuwe SFOS-versies te combineren. Deze punten worden aan de hand van de bestaande verbindingen gecontroleerd, voordat een tunnel mislukt.
Een groene tunnelstatus is onvoldoende voor acceptatie. Test de benodigde applicatie via het bedoelde pad, inclusief naamomzetting en retourverkeer. Voor telefonie hoort daar een volledig gesprek bij; voor een vestiging een representatieve bedrijfshandeling. Zo wordt een technische verbinding een gecontroleerd werkpad.
Back-up, toegang en nacontrole voorbereiden
Controleer vóór de update een actuele configuratieback-up en de wachtwoorden die nodig zijn om die te gebruiken. Bereid waar passend toegang voor die onafhankelijk is van de normale beheerroute. Ook de terugweg kent versie- en platformgrenzen; een back-up kan niet automatisch op elke oudere uitgave worden teruggezet.
Na de overstap worden de afgesproken functies, meldingen en logs gecontroleerd. Elk open punt krijgt een concrete maatregel en verantwoordelijke. DAXS plant dit onderhoud op basis van de werkelijke inventaris en de actueel goedgekeurde leverancierspaden. Dit artikel legt de controles uit; de doelversie die op de onderhoudsdag geldig is, wordt dan opnieuw gekozen.
Sophos-diensten · Doorlopend IT-beheer · Onderhoud bespreken
Bronnen: Sophos: releaseopmerkingen SFOS 22 (externe link) · Sophos: releaseopmerkingen SFOS 21.5 en overstappen (externe link)