Een printer, het apparaat van een bezoeker en de bestandsserver hoeven niet dezelfde netwerkpaden te kunnen gebruiken. Met duidelijke netwerkzones is vast te leggen wie welke dienst nodig heeft. OPNsense kan het verkeer ertussen controleren; een zinvolle indeling begint bij de werkprocessen van het bedrijf.
Van apparateninventaris naar toegestane gegevensstromen
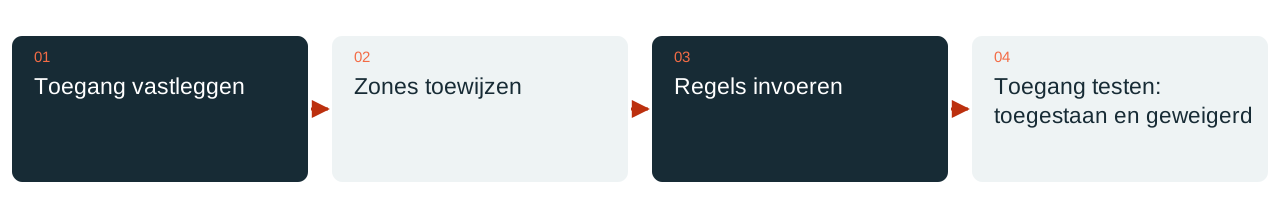
Een kleine toegangsmatrix is een goed begin. Die vermeldt de vertrekzone, benodigde dienst, bestemming en zakelijke reden. Een werkplek heeft mogelijk een bedrijfsapplicatie op een server nodig. Een gastapparaat heeft internettoegang nodig. Het beheer van een switch hoort alleen via een aangewezen beheerroute bereikbaar te zijn.
De zones worden vervolgens technisch ingericht, bijvoorbeeld met VLAN’s en passende switchpoorten. Alleen een VLAN-naam vormt nog geen volledige beveiligingsgrens. Verkeer tussen de netwerken moet daadwerkelijk via de gecontroleerde overgang lopen; extra routers, over het hoofd geziene wifi-bridges en dubbele netwerkaansluitingen horen bij de controle.
Regels beschrijven een concreet doel
OPNsense gebruikt een stateful pakketfilter. Regels worden bekeken in samenhang met interface, richting, volgorde en bestaande verbindingsstatussen. Herbruikbare aliassen kunnen de regels leesbaarder maken als hun inhoud duidelijk benoemd en onderhouden wordt. Een alias met de naam ‘Servers’ vervangt geen vastgelegde betekenis.
Een toegangsregel beschrijft zo concreet mogelijk de bestemmingen en benodigde diensten. Een aanvankelijk ruime testregel krijgt een verantwoordelijke en een einddatum. Anders verandert tijdelijke diagnose snel in permanente, ondoorzichtige toegang. Wijzigingen zijn beter te beoordelen wanneer de zakelijke reden direct in de regelopmerking terug te vinden is.
Houd rekening met NAT, naamomzetting en IPv6
Adresvertaling en toegangsregels vervullen verschillende taken. Een publieke portforward vereist een passende toestemmingsregel; een gewijzigd bronadres zegt nog niet of een applicatie bereikbaar hoort te zijn. Ook DNS, DHCP, tijddiensten en retourroutes moeten na de zone-indeling bij de omgeving blijven passen.
IPv6 wordt uitdrukkelijk meegenomen in de controle. Een toegangsmatrix die alleen voor IPv4 is bedacht, kan een tweede actieve protocolfamilie missen. Ook beheerinterfaces, VPN-verbindingen en verkeer vanuit de firewall zelf hebben eigen testroutes nodig. De regels moeten de daadwerkelijk gebruikte verbindingen weerspiegelen.
Een kleine pilot maakt afhankelijkheden zichtbaar
Een overzichtelijke groep apparaten met een bekend werkproces is geschikt voor de eerste stap. Voor en na de scheiding worden dezelfde applicaties getest. Het testverslag bevat ook bewust geweigerde toegang: gasten bereiken de beheerinterface niet en een technisch apparaat kan niet vrij het servernetwerk in.
DAXS verbindt de netwerkplanning met bestaande switches, wifi, serverdiensten en de dagelijkse bedrijfsvoering. Het resultaat is een onderhoudbare toegangsmatrix met begrijpelijke regels. Hoeveel zones zinvol zijn, volgt uit de beschermingsbehoefte, het apparaatbeheer en de onderhoudbaarheid; zo veel mogelijk VLAN’s is geen kwaliteitsdoel op zichzelf.
Infrastructuur en platformen · Technische beschermingsmaatregelen in context plaatsen · Een netwerkproject bespreken
Bronnen: OPNsense: stateful firewallregels (externe link) · OPNsense: netwerkadresvertaling (externe link)