Een geslaagde back-up is een belangrijk begin. Pas bij het herstellen blijkt of het werk na gegevensverlies kan worden hervat. Daarvoor is een controleerbare werkwijze nodig: geschikte gegevens selecteren, ze in een gecontroleerde omgeving herstellen en samen met de verantwoordelijke persoon openen.

Begin met een concrete werktaak
Een groene back-upstatus vertelt nog niet of een belangrijk bestand, een toepassing of een volledige werkplek weer bruikbaar wordt. De test moet daarom een echte vraag beantwoorden: kan bijvoorbeeld een ouder projectbestand in de bedoelde toepassing worden geopend? Kloppen inhoud en versie? Zijn de benodigde toegangsrechten controleerbaar?
Voor een eerste controle kan één bestand voldoende zijn. Zo’n test vervangt echter geen hersteloefening voor databases, toepassingen of volledige systemen. De omvang hangt af van het werk dat na een storing weer mogelijk moet zijn.
Bepaal de bestemming vóór het herstel
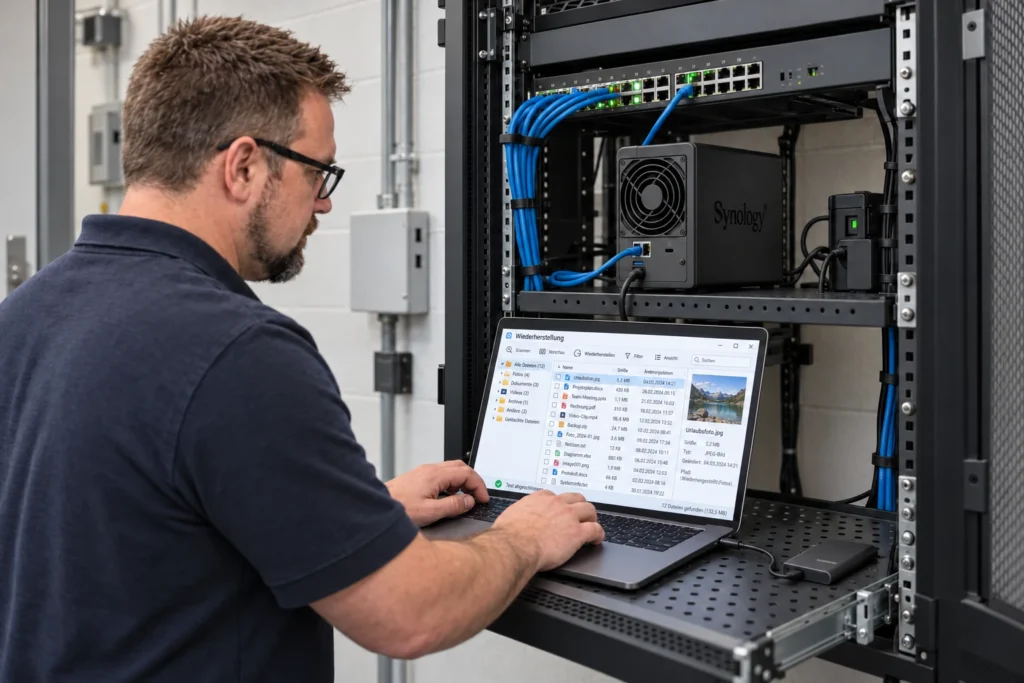
Een testmap, een afzonderlijk apparaat of een geschikte testomgeving voorkomt dat actuele werkgegevens per ongeluk worden overschreven. Leg vóór de start de back-upversie, bestemming en toegangsrechten vast. Bij een vermoeden van malware moet het herstel onderdeel zijn van een gecoördineerde incidentaanpak.
Een NAS kan dienen als lokale opslag of back-upbestemming. DAXS biedt onder meer Synology aan. Het volledige back-upontwerp blijft doorslaggevend: welke gegevens worden meegenomen, wie mag back-ups wijzigen en welke kopie blijft bereikbaar bij een storing of aanval?
Vier resultaten maken de test controleerbaar
- Gekozen versie: Welke gegevens zijn uit welke back-up hersteld?
- Daadwerkelijk gebruik: Konden de gegevens met de benodigde toepassing worden geopend en inhoudelijk gecontroleerd?
- Benodigde tijd: Hoe lang duurden voorbereiding, herstel en goedkeuring samen?
- Openstaande afhankelijkheden: Welke toegangen, licenties, apparaten of informatie ontbraken nog?
Leg deze resultaten vast in begrijpelijke documentatie. Een meting beschrijft in eerste instantie de concrete uitgevoerde test. Het is geen algemene toezegging voor andere gegevensvolumes of een volledige systeemuitval.
Maak tests herhaalbaar en leg verantwoordelijkheden vast
Spreek testintervallen en omvang af op basis van de bedrijfsvoering. Wijzigingen in toepassingen, gegevensstromen of rechten kunnen aanleiding zijn voor een extra controle. Het is even belangrijk dat een vervanger de werkwijze met de bedoelde toegangen kan uitvoeren.
De CISA adviseert in de #StopRansomware Guide afzonderlijk bewaarde back-ups en regelmatige hersteltests. De technische en organisatorische uitvoering hangt af van de betreffende omgeving.
De volgende zinvolle stap
DAXS beoordeelt bestaande back-ups, plant passende testtaken en ondersteunt het technische herstel en de documentatie. Een overzichtelijke eerste stap is samen het herstel van een belangrijk werkbestand te controleren. Van daaruit kan de benodigde omvang voor andere toepassingen en systemen worden bepaald.
Back-up en herstel bij DAXS · Bedrijfsinfrastructuur · Een hersteltest bespreken