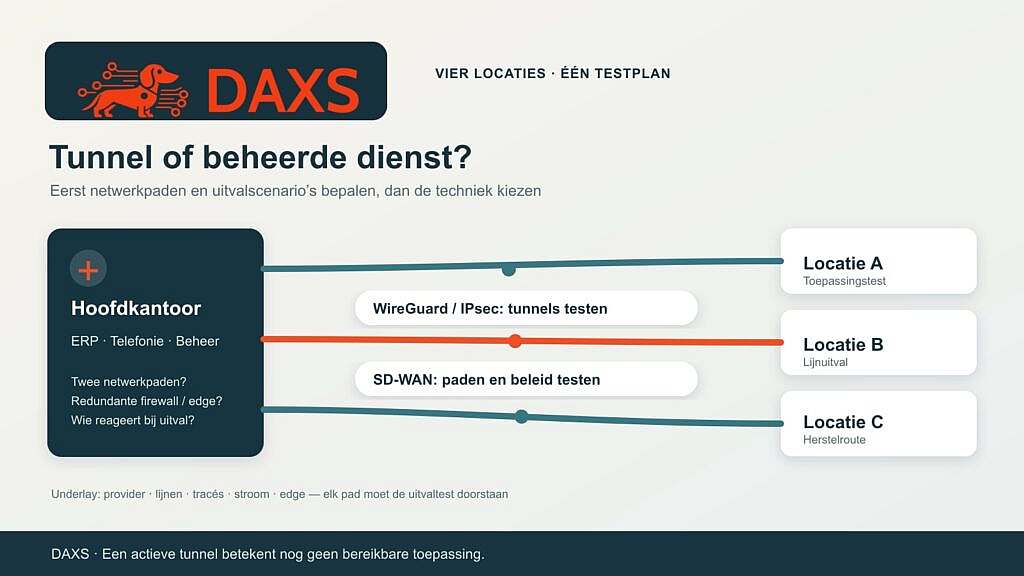
WireGuard, IPsec en SD-WAN bevinden zich niet op hetzelfde niveau. WireGuard en IPsec beschermen verkeer in tunnels. SD-WAN beschrijft een aangestuurde dienst voor vestigingsverbindingen over een of meer onderliggende verbindingen; de versleuteling kan verschillende technieken gebruiken. Bij meerdere bedrijfsvestigingen begint de keuze daarom met toepassingen, lijnen, verantwoordelijkheden en uitvalscenario’s, voordat een productnaam aan bod komt.
Een fictief bedrijf heeft een hoofdkantoor en drie vestigingen. ERP en telefonie gebruiken centrale diensten, Microsoft 365 gaat zo rechtstreeks mogelijk het internet op en een onderhoudsbedrijf heeft alleen beperkte servicetoegang nodig. Het DAXS-artikel over OPNsense-onderhoud bespreekt het updateproces van een firewall; hier gaat het om de vestigingstopologie en de bijbehorende beheerkeuze. Een tweede internetverbinding per vestiging is een afzonderlijk onderwerp dat de naam SD-WAN alleen niet oplost.
Vier controles voordat u een protocol kiest
Leg eerst per locatie toepassingen, doelnetwerken, gemeten piekbelasting, latentie-eisen, publieke bereikbaarheid en lijnuitval vast. Overlappende private adresbereiken bemoeilijken routing en toegangsregels, ongeacht het tunnelprotocol. Bepaal vervolgens of vestigingen alleen met het hoofdkantoor of ook rechtstreeks onderling communiceren; hub-and-spoke vereist minder tunnelrelaties, maar kan het hoofdkantoor tot knelpunt maken. Wijs ten slotte beheer, sleutelonderhoud, monitoring en een geteste herstelroute toe.
| Benadering | Past wanneer … | Controles en grenzen |
|---|---|---|
| WireGuard | Een beperkt aantal duidelijk omschreven peers en netwerken beheersbaar sleutelonderhoud mogelijk maakt | Test AllowedIPs, routes, firewallregels, NAT en bereikbaarheid per peer in de praktijk; het protocol biedt niet automatisch centraal beheer |
| IPsec met IKEv2 | Bestaande apparaten of tegenpartijen gestandaardiseerde IPsec-tunnels vereisen | Valideer profielen tussen leveranciers, certificaten, rekeying, NAT-T en failover op het concrete apparatenpaar |
| SD-WAN-dienst | Meerdere lijnen, veel locaties of toepassingsgerichte paden centraal moeten worden aangestuurd en beheerd | Beoordeel underlay, edge-apparaten, beleid, meetpunten, beheertoegang, SLA en uitvalpad zowel contractueel als technisch |
Een klein netwerk kan uitstekend met WireGuard of IPsec worden beheerd als iemand verantwoordelijk is voor configuratie en storingen. Een SD-WAN-aanbod kan dit beheerwerk bundelen en paden aansturen, maar brengt eigen kosten voor platform, licenties, ondersteuning en afhankelijkheden mee. Betere beschikbaarheid hangt af van daadwerkelijk onafhankelijke lijnen en geteste omschakeling.
WireGuard: duidelijke peers, duidelijke netwerken
WireGuard koppelt publieke sleutels aan toegestane IP-bereiken. Bij een vestigingsverbinding moeten die bereiken bij de routingtabel en firewallregels passen; een werkende handshake bewijst nog niet dat ERP of telefonie bereikbaar is. Bij een peer achter NAT kan een keepalive nodig zijn. De OPNsense-documentatie toont concrete peer-, route- en firewallcontroles voor twee locaties, plus mogelijke MTU/MSS-problemen. Bij vier vestigingen nemen configuratie en sleutelonderhoud toe, vooral als rechtstreekse verbindingen tussen vestigingen gewenst zijn. WireGuard alleen voegt geen automatisch beleidsbeheer, servicemonitoring of SLA toe.
IPsec/IKEv2: standaardisatie vereist validatie
IPsec beschermt pakketten op de netwerklaag; IKEv2 onderhandelt beveiligingsassociaties en sleutels. Dat kan zinvol zijn bij verschillende firewalls of bestaande partnereisen. Compatibiliteit moet echter worden gecontroleerd: versleutelingssuites, certificaten, netwerkselectors, rekeying en NAT traversal moeten aan beide kanten overeenkomen. RFC 7296 beschrijft bijvoorbeeld UDP-inkapseling voor IPsec bij NAT. De pilot test daarom tunnelopbouw, langdurig gebruik, sleutelwisseling en herstel na een lijnonderbreking. Ook hier is een geslaagde ping geen functionele acceptatie.
SD-WAN: overlay, underlay en contract onderscheiden
MEF 70.2 definieert SD-WAN als een dienst met overeengekomen kenmerken en onderscheidt die expliciet van de onderliggende connectiviteitsdiensten. Voor het voorbeeld kunnen regels als ‘ERP via pad A, bij gemeten uitval via B’ of ‘telefonie alleen bij passende latentie’ eisen zijn; hun werkelijke beschikbaarheid hangt af van het product, de metingen en de contractuele prestaties van de aanbieder. Heeft een vestiging slechts één fysieke internettoegang, dan kan centrale aansturing de uitval daarvan niet wegconfigureren. Ook een tweede lijn helpt weinig wanneer beide via hetzelfde tracé, dezelfde stroomvoorziening of hetzelfde edge-apparaat lopen.
Beoordeel een aanbod daarom afzonderlijk op edge-hardware, beheerlocatie, lijnen, centraal beleid, beveiligingsgrenzen, logging, firmwareonderhoud, supporttijden, gegevensroute en exitscenario. ‘Managed’ biedt alleen voordeel als escalatie, meetgegevens en verantwoordelijkheid bij storingen vaststaan.
Een uitvaltest zegt meer dan een datasheet
Het hoofdkantoor en één vestiging testen samen vier gevallen: verlies van het hoofdpad, uitval van het edge-apparaat, een ongeldige sleutel of een ongeldig certificaat en een toepassing die ondanks een actieve tunnel niet werkt. Meet detectie, omschakeling, herverbinding, toepassingseffect en herstel van het normale pad. Voor ERP en telefonie kunnen verschillende toegestane onderbrekingen gelden. Het testverslag noemt werkelijke tijden in plaats van een algemene belofte van hoge beschikbaarheid.
De kostenkeuze omvat apparaten en reserveonderdelen, tunnel- en beleidsconfiguratie, lijntarieven, extra echte redundantie, licenties of servicekosten, monitoring en interne bereikbaarheidsdiensten. Een eigen WireGuard-tunnel heeft mogelijk geen aparte protocollicentie, maar nog steeds beheer- en verbindingskosten. Een IPsec-tunnel op bestaande apparaten kan voordelig lijken als onderhoud en leveranciersgoedkeuring worden meegerekend. Een SD-WAN-dienst kan bij veel locaties werk besparen, maar moet op dezelfde dienstverlening worden vergeleken. Zonder metingen en offertes zou een rangorde in euro’s verzonnen zijn.
DAXS kan samen met het bedrijf de vier locaties, toepassingen en uitvalscenario’s omzetten in een topologie die gereed is voor acceptatietests en passende beheervarianten vergelijken. Uitgangspunten voor een gesprek met DAXS zijn het vestigingsnetwerkplan, de verbindingscontracten en de bestaande storingshistorie.
Bronnen: WireGuard: Quick Start; OPNsense: WireGuard Site-to-Site; IETF RFC 7296: IKEv2; Mplify/MEF 70.2: SD-WAN Service Attributes.